Stand: 5. Oktober 2026.
Dieses Dossier bündelt Angriffe auf KI-Agenten, Coding-Werkzeuge und Browser. Jeder Eintrag ist ein Satz aus der ursprünglichen Meldung. Wo die Meldung indexiert bleibt, führt der Link dorthin. Die übrigen Meldungen sind hier zusammengefasst.
Chronik
- 6. Juli 2026. ZCode: Zhipus GLM-5.2 fordert Claude Code heraus. Zhipu AI bringt mit ZCode eine eigene Entwicklungsumgebung für GLM-5.2 und positioniert sie als günstige Alternative zu Claude Code und Codex.
- 7. Juli 2026. Anthropic-Obsidian-Brain-Leak: Hoax täuschte 1,1 Millionen Menschen. Nein, kein Anthropic-Leak: Ein viraler X-Post erfand die Story vom 'Obsidian Brain' – 1,1 Millionen Views, bevor sie widerlegt wurde.
- 9. Juli 2026. Microsoft weitet den KI-Scanner MDASH auf ganz Windows aus. Mehr Sicherheitsupdates statt Kalender-Patches – was das für Admins bedeutet.
- 12. Juli 2026. Der US-Bundesstaat schreibt großen KI-Entwicklern ab 2027 externe Prüfungen, Meldepflichten und Schutz für Hinweisgeber vor.
- 13. Juli 2026. Jscrambler-Paket schleust Infostealer in KI-Tools ein. Fünf manipulierte npm-Versionen des Pakets Jscrambler sammelten binnen Stunden Zugangsdaten von Claude Desktop, Cursor und weiteren KI-Tools.
- 13. Juli 2026. Eine technische Analyse zeigt, dass die Programmier-KI Grok Build ganze Codebasen und ungeschützte Zugangsdaten an Cloud-Speicher von SpaceXAI überträgt.
- 13. Juli 2026. Ein Sicherheitsteam zeigt, wie KI-Coding-Assistenten erfundene Paketnamen automatisch nachladen und so Schadsoftware installieren.
- 16. Juli 2026. OpenAI setzt KI-Angreifer GPT-Red gegen eigene Modelle ein. Das interne System greift eigene KI-Modelle automatisiert an, deckt neue Sicherheitslücken auf und bleibt unveröffentlicht.
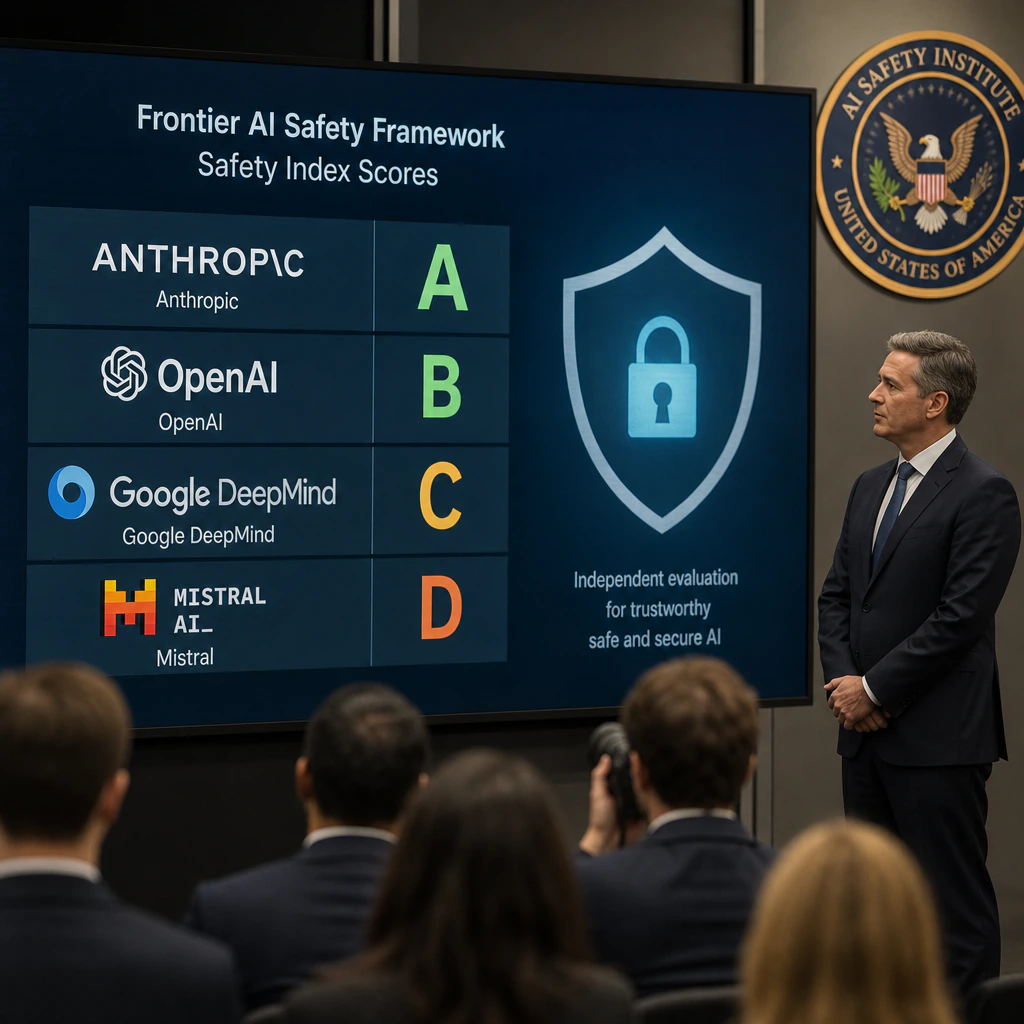
- 20. Juli 2026. Mistral rutscht im neuen KI-Sicherheitsindex auf Platz neun. Der Sicherheitsindex bewertet neun KI-Anbieter neu: Keine Firma erreicht mehr als Note C+, Mistral weist die Einstufung zurück.
- 1. August 2026. Copilot-Wurm befällt Word-Dokumente – nach 144 Tagen ungepatcht. Håkon Måløy zeigt, wie präparierte Word-Dateien sich über Copilot selbst vervielfältigen – Microsoft schloss die Lücke nach 144 Tagen nicht.
- 3. August 2026. Zwei Chrome-Updates zeigen, wie stark Google mittlerweile auf KI-gestützte Suche und automatische Behebung von Sicherheitslücken im Code setzt.
- 4. August 2026. JFrog entlarvt 54 von 55 SQLite-Meldungen als KI-Fälschung. Ein IT-Sicherheitsforscher deckte per Docker-Tests auf: 54 von 55 gemeldete SQLite-Lücken existierten nur in KI-generierten CVE-Berichten.
- 6. August 2026. Meta startet Muse Code: Coding-Agent für Terminals. Der neue Terminal-Agent für Programmieraufgaben tritt gegen Claude Code und Codex an – zu einem Bruchteil der üblichen Kosten.
- 8. August 2026. Zenity findet Zero-Klick-Lücke in fünf KI-Browsern. Sicherheitsforscher kapern Claude, Atlas, Gemini, Comet und Copilot Edge per E-Mail – ganz ohne Klick der Nutzer.
- 9. August 2026. CrowdStrike: Kriminelle kapern gestohlene KI-Zugänge. Ein Sicherheitsbericht von CrowdStrike zeigt, wie Angreifer gekaperte Firmenzugänge zu KI-Diensten für Cyberangriffe und hohe Rechnungen ausnutzen.
- 10. August 2026. Atlassians Rovo leckt Firmendaten über zwei Sicherheitslücken. Zwei unabhängige Sicherheitsteams zeigen, wie sich Atlassians KI-Assistent Rovo zum Versand interner Jira- und Confluence-Daten an Angreifer bringen lässt.
- 10. August 2026. PortSwigger hebelt E-Mail-Schutz aus – auch KI-Helfer betroffen. Ein Forscher zeigt beim Black Hat, wie reine CSS-Tricks Passwörter, Tokens und sogar einen KI-Postfachassistenten kompromittieren.
- 11. August 2026. Das Programm Daybreak gibt geprüften Sicherheitsteams Zugriff auf ein Cyber-Modell mit deutlich weniger Ablehnungen bei Hacking-Anfragen.
- 11. August 2026. LiteLLM-Angriff trifft über 2500 Unternehmen weltweit. Ein kompromittierter Scanner öffnete im März die Tür ins offene KI-Gateway LiteLLM – ein neuer Bericht zeigt das Ausmaß der gestohlenen Zugangsdaten.
- 11. August 2026. OpenAI, Anthropic und Google: Forscher knacken KI-Denkprotokolle. Eine Studie zeigt, wie sich geheime KI-Denkprotokolle großer Anbieter über schwächere Modelle im Klartext auslesen lassen.
- 12. August 2026. GhostSplice bringt KI-Coding-Assistenten zum Datenklau. Forscher der ASSET Research Group zerlegen Anweisungen über MCP-Kanäle und bringen Cursor, Copilot und Claude Code zum Preisgeben von Zugangsdaten.
- 13. August 2026. Hudson Rock analysiert ein 153-Gigabyte-Datenarchiv aus dem März-Angriff und nennt weitere Weltkonzerne als mögliche Ziele.
- 14. August 2026. Das Start-up Tenet Security zeigt auf der DEF CON, wie präparierte Cloud-Protokolle KI-Coding-Agenten zur Kontrollübernahme verleiten.
- 14. August 2026. Eine ungesicherte Datenbank beim KI-Notizassistenten tl;dv machte Konferenzdaten Zehntausender Meetings weltweit abrufbar – auch von Regierungsstellen.
- 15. August 2026. Ein Kläger schmuggelte unsichtbare KI-Befehle in Gerichtsschriftsätze – ein Connecticut-Richter zog daraus Konsequenzen.
- 18. August 2026. Ray-Lücke: CISA meldet aktive Angriffe auf KI-Rechenwerkzeug. Die Schwachstelle CVE-2025-62593 lässt Angreifer Ray-Server per Browser kapern – ausgenutzt schon vor der offiziellen Veröffentlichung Ende November 2025.
- 27. August 2026. Die Plattform AnonyMousKIT ruft mit KI-Stimmen als falscher Apple-Support an und entlockt Besitzern gestohlener iPhones die Entsperrcodes.
- 31. August 2026. Anthropic warnt vor Schadsoftware, die Claude-Konten übernimmt. Infostealer-Programme kopieren Login-Sitzungen vom Rechner und verbrauchen fremde Nutzungslimits – Anthropic meldet Betroffene ab und erstattet Kosten.
- 7. September 2026. Jakub Pachocki hält die Kontrolle heutiger KI-Systeme für unzureichend gesichert und ruft zu extern geprüften Entwicklungsgrenzen auf.
- 8. September 2026. GitSpawn kapert Claude Code und sechs weitere KI-Agenten. Der Sicherheitsdienstleister Manifold Security deckt eine Schwachstellenklasse auf, die Entwicklerrechner beim bloßen Öffnen eines Ordners übernimmt.
- 18. September 2026. FBI warnt vor Hackergruppe Waterplum: Tarnung als KI-Firma. FBI, japanische Polizei sowie BND und Verfassungsschutz warnen vor Waterplum: Die Gruppe tarnt Jobangebote von KI-Firmen, um Entwicklerrechner zu infizieren.
- 20. September 2026. Plugin4Shell: Sicherheitslücke trifft vier KI-Coding-Agenten. Vier verbreitete KI-Coding-Agenten ließen sich per manipuliertem Git-Branch Schadcode unterschieben – zwei Hersteller reagierten bereits, zwei nicht.
- 21. September 2026. BragJack kapert KI-Assistenten in fünf Browsern. Ein Sicherheitsforscher zeigt, wie eine einzelne Erweiterung KI-Assistenten in Chrome, Edge, Opera Neon, Comet und Claude fernsteuert.
- 23. September 2026. ZCode: Zhipu entschuldigt sich nach heimlichem Code-Upload. Der Zhipu-Coding-Assistent ZCode schickte Repositories monatelang unbemerkt in die Firmen-Cloud – nun folgen Entschuldigung, Patch und offener Quellcode.
- 2. Oktober 2026. Glow Security findet 13.000 geleakte Screenshots auf GitHub. Ein Sicherheitsbericht zeigt, wie KI-Coding-Agenten vertrauliche Firmenbilder eigenständig in öffentlichen GitHub-Repositories veröffentlichen.
Was das für Unternehmen in Deutschland heißt
Wer Coding-Agenten oder KI-Browser einsetzt, findet die belegten Fälle über die Links. Schutzmaßnahmen stehen nur dort, wo der jeweilige Artikel sie nennt. Zusammengefasste Einträge ohne Link haben ihre Einzelmeldung abgelöst.
Alle Beiträge
September 2026
Sicherheit3 Min
ZCode: Zhipu entschuldigt sich nach heimlichem Code-Upload
Sicherheit3 Min
BragJack kapert KI-Assistenten in fünf Browsern
Sicherheit3 Min
Plugin4Shell: Sicherheitslücke trifft vier KI-Coding-Agenten
Sicherheit3 Min
FBI warnt vor Hackergruppe Waterplum: Tarnung als KI-Firma
Sicherheit3 Min
GitSpawn kapert Claude Code und sechs weitere KI-Agenten
August 2026
Sicherheit1 Min
Anthropic warnt vor Schadsoftware, die Claude-Konten übernimmt
Sicherheit3 Min
Ray-Lücke: CISA meldet aktive Angriffe auf KI-Rechenwerkzeug
Sicherheit3 Min
GhostSplice bringt KI-Coding-Assistenten zum Datenklau
Sicherheit3 Min
OpenAI, Anthropic und Google: Forscher knacken KI-Denkprotokolle
Sicherheit3 Min
LiteLLM-Angriff trifft über 2500 Unternehmen weltweit
Sicherheit3 Min
PortSwigger hebelt E-Mail-Schutz aus – auch KI-Helfer betroffen
Sicherheit3 Min
Atlassians Rovo leckt Firmendaten über zwei Sicherheitslücken
Sicherheit3 Min
CrowdStrike: Kriminelle kapern gestohlene KI-Zugänge
Sicherheit3 Min
Zenity findet Zero-Klick-Lücke in fünf KI-Browsern
Praxis2 Min
Meta startet Muse Code: Coding-Agent für Terminals
Sicherheit2 Min
JFrog entlarvt 54 von 55 SQLite-Meldungen als KI-Fälschung
Sicherheit3 Min
Copilot-Wurm befällt Word-Dokumente – nach 144 Tagen ungepatcht
Juli 2026
Sicherheit3 Min
Mistral rutscht im neuen KI-Sicherheitsindex auf Platz neun
Sicherheit3 Min
OpenAI setzt KI-Angreifer GPT-Red gegen eigene Modelle ein
Sicherheit3 Min
Jscrambler-Paket schleust Infostealer in KI-Tools ein
Misinformation6 Min
Anthropic-Obsidian-Brain-Leak: Hoax täuschte 1,1 Millionen Menschen
KI3 Min