Nachtrag vom 23. August 2026: Mythos 5 ist jetzt auch außerhalb von Project Glasswing im Einsatz: Seit dem 21. August scannt das Modell im kommerziellen Produkt Claude Security automatisiert Firmen-Code für Kunden mit Enterprise-Plan – Anthropic bringt Mythos 5 in Sicherheits-Tool Claude Security.
Nachtrag vom 3. August 2026: Erstmals liegen Zahlen dazu vor, wie oft die KI-Funde tatsächlich angegriffen werden: Laut der Sicherheitsfirma VulnCheck wurde von den über 23.000 Glasswing-Meldungen bislang eine einzige ausgenutzt, über alle KI-Funde des ersten Halbjahrs 2026 hinweg lag die Quote bei 1,3 Prozent – VulnCheck: Angreifer nutzen nur 1,3 Prozent der KI-Lücken. Beim Melden selbst wächst der Druck dagegen weiter: Apple begrenzt Bug-Meldungen nach einer Flut KI-generierter Berichte.
Nachtrag vom 30. Juli 2026: Dasselbe Modell hat inzwischen auch zwei kryptografische Angriffe gefunden – auf das Post-Quanten-Signaturverfahren HAWK und eine auf sieben Runden verkürzte AES-Variante. Auch dort verlagerte sich der Aufwand von der Entdeckung zur Prüfung: Claude Mythos findet neue Angriffe auf HAWK und AES-128.
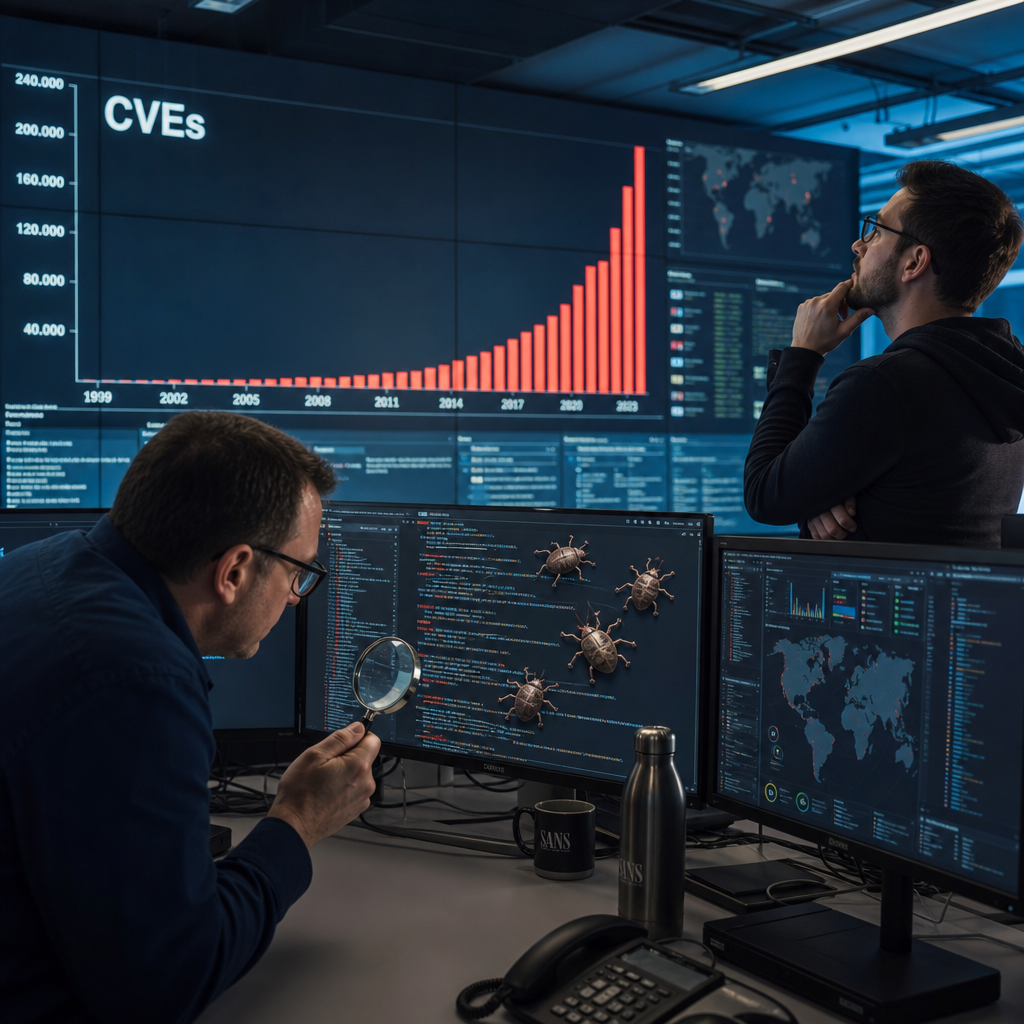
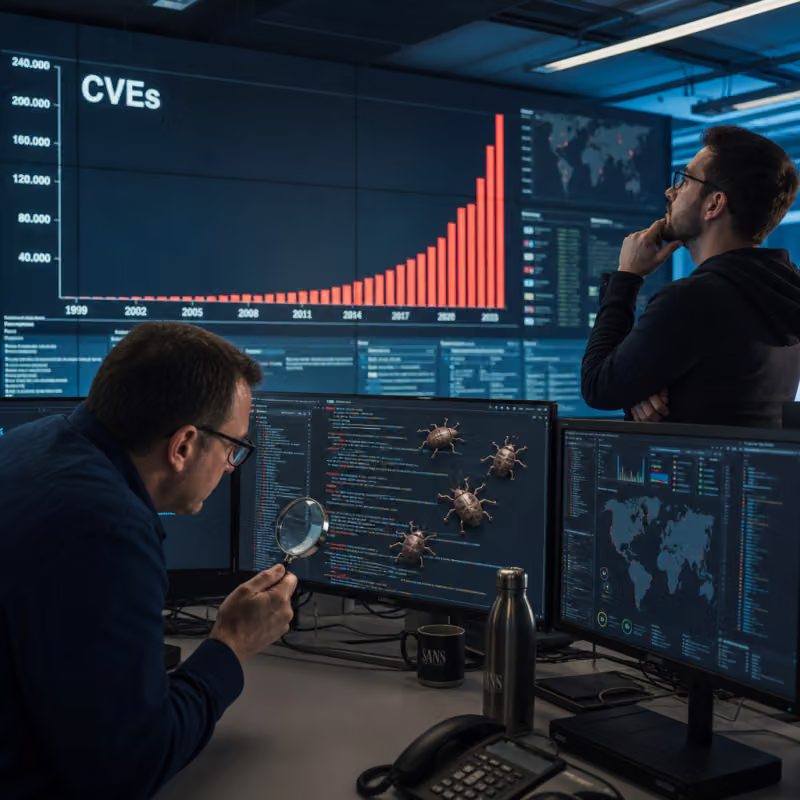
Im Juni 2026 meldeten 21 große Technologiekonzerne rund 1.500 hoch- oder kritisch eingestufte Sicherheitslücken – mehr als das 3,5-Fache des bisherigen Rekordmonats. Das zeigt eine aktuelle Auswertung der Non-Profit-Organisation Epoch AI, über die The Decoder zuerst berichtete.
Der Sprung fällt zeitlich fast auf den Tag genau mit der Ankündigung eines KI-Modells zusammen, das Sicherheitslücken eigenständig aufspüren kann – und wirft die Frage auf, ob Software heute tatsächlich unsicherer wird oder ob nur endlich sichtbar wird, was schon lange verborgen war.
Die Zahlen: Was Epoch AI gemessen hat
Epoch AI wertet Daten aus dem öffentlichen CVE-Repository cve.org aus und konzentriert sich dabei auf 21 als "notable" eingestufte Organisationen – darunter Microsoft, Google, Apple, Cisco, Red Hat, Linux, Mozilla und AWS –, um verrauschte Meldungen kleinerer Quellen auszuklammern.
In einer eigenen Datenanalyse vom 2. Juli 2026 beziffert Epoch-Autor Luke Emberson den Anstieg im Juni auf mehr als das 3,5-Fache des bisherigen Monatsrekords.
Zur genauen Zahl gibt es dabei selbst innerhalb der Epoch-Veröffentlichung kleine Abweichungen: Im Fließtext ist von rund 1.500 CVEs die Rede, die Meta-Beschreibung derselben Seite nennt rund 1.300 – ein Hinweis darauf, dass es sich um vorläufige, gerundete Schätzungen handelt und nicht um eine exakt bezifferte Größe.
Der Auslöser: Claude Mythos Preview und Project Glasswing
Am 7. April 2026 stellte Anthropic sein bislang leistungsfähigstes, aber nicht öffentlich zugängliches Modell vor: Claude Mythos Preview.
Das Unternehmen erklärte, das Modell könne Softwareschwachstellen eigenständig finden und ausnutzen, auf einem Niveau, das nur noch die geübtesten menschlichen Sicherheitsforscher überträfen. Statt es öffentlich freizugeben, startete Anthropic parallel Project Glasswing – ein Programm, in dem Partner wie Amazon Web Services, Apple, Cisco, CrowdStrike, Google, JPMorganChase, die Linux Foundation, Microsoft, Nvidia und Palo Alto Networks das Modell nutzen, um eigene Systeme zu härten, bevor vergleichbare Fähigkeiten in weniger vorsichtige Hände gelangen.
Ursprünglich umfasste das Programm rund 50 Organisationen; wie The Decoder berichtete, weitete Anthropic Glasswing am 2.
Juni 2026 um rund 150 weitere Partner aus über 15 Ländern aus, sodass inzwischen etwa 200 Organisationen Zugriff haben – darunter neue Bereiche wie Energie, Wasser, Gesundheit und Kommunikation.
In einem ausführlichen Zwischenbericht vom 22. Mai 2026 legte Anthropic erste Zahlen vor: Die damals rund 50 Partner hätten gemeinsam mehr als 10.000 hoch- oder kritisch eingestufte Schwachstellen in systemrelevanter Software gefunden, mehrere Partner berichteten von einer mehr als verzehnfachten Fundrate gegenüber vorherigen Tools.
Der Flaschenhals liege inzwischen nicht mehr beim Entdecken, sondern beim Verifizieren, Offenlegen und Patchen der Funde, schreibt Anthropic.
Was Partner wie Cloudflare und Mozilla berichten
Cloudflare – selbst Glasswing-Partner – veröffentlichte einen eigenen technischen Erfahrungsbericht. Das Unternehmen testete Mythos Preview an über 50 eigenen Repositories und fand rund 2.000 Bugs, davon 400 mit hohem oder kritischem Schweregrad, bei nach eigenen Angaben besserer Falsch-Positiv-Rate als bei menschlichen Testern.
Besonders hervorgehoben wird die Fähigkeit des Modells, mehrere kleinere Schwachstellen eigenständig zu einer funktionierenden Angriffskette zusammenzusetzen – eine Aufgabe, an der andere getestete Modelle laut Cloudflare meist scheiterten.
Gleichzeitig beschreibt das Unternehmen, dass Mythos Preview inkonsistent auf legitime Sicherheitsforschungs-Anfragen reagiert habe: Dieselbe Aufgabe sei je nach Formulierung einmal ausgeführt und einmal verweigert worden – ein Hinweis darauf, dass die im Modell eingebauten Schutzmechanismen allein nicht ausreichen, um es sicher öffentlich verfügbar zu machen.
Auch Mozilla berichtet über deutliche Verbesserungen: Beim Testen von Mythos Preview fand und behob das Unternehmen 271 Schwachstellen in Firefox 150 – mehr als zehnmal so viele wie zuvor mit Claude Opus 4.6 in Firefox 148.
Weitere externe Tests bestätigen das Bild: Das britische AI Security Institute berichtet, Mythos Preview habe als erstes Modell beide hauseigenen Cyber Ranges – mehrstufige Cyberangriffssimulationen – vollständig gelöst.
Die unabhängige Sicherheitsplattform XBOW bewertet das Modell als deutlichen Sprung gegenüber allen bisher getesteten Systemen. Auch bei der Patch-Auslieferung zeigen sich Effekte: Palo Alto Networks lieferte in seinem jüngsten Release fünfmal so viele Patches wie üblich aus, während Microsoft ankündigte, die Zahl neuer Patches werde vorerst weiter steigen.
OpenAI zieht mit Daybreak nach
Nicht nur Anthropic treibt die Entwicklung voran. The Decoder berichtete über den Ausbau von OpenAIs Cybersecurity-Programm Daybreak.
In einer eigenen Ankündigung erklärte OpenAI, der Engpass in der Cybersicherheit liege inzwischen nicht mehr beim Finden von Schwachstellen, sondern beim Patchen – eine fast deckungsgleiche Einschätzung zu der von Anthropic.
Das seit März als Vorschau verfügbare Tool Codex Security habe nach Unternehmensangaben mittlerweile über 30 Millionen Commits in mehr als 30.000 Codebasen gescannt; über 500.000 Funde seien automatisch als behoben eingestuft worden, weitere 70.000 von menschlichen Prüfern manuell bestätigt.
Parallel veröffentlichte OpenAI die finale Version des spezialisierten Modells GPT-5.5-Cyber, das auf dem CyberGym-Benchmark mit 85,6 Prozent nach eigenen Angaben einen neuen Bestwert erzielt (GPT-5.5 kommt auf 81,8 Prozent).
Zugang erhalten ausschließlich verifizierte Verteidiger. Über das Daybreak Cyber Partner Program kooperiert OpenAI inzwischen mit mehr als 25 Sicherheitsunternehmen, darunter Cisco, CrowdStrike, Cloudflare, Palo Alto Networks, IBM und Fortinet, sowie mit mehreren Regierungen – laut eigenen Angaben unter anderem mit Australien, Kanada, Frankreich, Deutschland, Japan, Südkorea, der britischen Regierung und der EU-Agentur ENISA.
Mit der Initiative "Patch the Planet", gemeinsam mit Trail of Bits, HackerOne und Calif, unterstützt OpenAI zudem gezielt Open-Source-Projekte wie cURL, Go, Python und pyca/cryptography beim Schließen entdeckter Lücken.
Vom Finden zum Patchen: das eigentliche Nadelöhr
Anthropic und OpenAI kommen unabhängig voneinander zum selben Schluss: Nicht das Finden, sondern das Beheben von Schwachstellen ist inzwischen der limitierende Faktor. Anthropics eigene Zahlen aus dem Open-Source-Scanning illustrieren das Problem.
Das Unternehmen hat nach eigenen Angaben mehr als 1.000 Open-Source-Projekte mit Mythos Preview gescannt und dabei insgesamt 23.019 potenzielle Schwachstellen aller Schweregrade gefunden, geschätzt 6.202 davon mit hohem oder kritischem Schweregrad.
Von 1.752 bislang unabhängig überprüften Funden erwiesen sich 90,6 Prozent als echte Treffer, 62,4 Prozent wurden tatsächlich als hoch oder kritisch bestätigt.
Bis zur tatsächlichen Behebung ist es jedoch ein weiter Weg: Von den rund 530 bislang an Maintainer gemeldeten hoch- oder kritisch eingestuften Bugs waren zum Zeitpunkt von Anthropics Bericht erst 75 gepatcht, 65 davon mit öffentlichem Security-Advisory versehen.
Mehrere Open-Source-Maintainer hätten Anthropic sogar gebeten, das Tempo der Offenlegungen zu drosseln, weil ihnen die Kapazität fehle, die Flut an Meldungen zu verarbeiten – zumal viele Projekte parallel bereits mit einer Welle minderwertiger, KI-generierter Bug-Reports zu kämpfen hätten.
Wie gefährlich ist der Anstieg wirklich?
Die reine Zahl gemeldeter CVEs sagt wenig darüber aus, wie sich das tatsächliche Risiko verändert. Die Vulnerability-Coordination-Organisation FIRST kommt in ihrer Halbjahresprognose zu einer differenzierten Einschätzung: Die für 2026 erwartete Gesamtzahl an CVEs liegt inzwischen rund 46 Prozent über der ursprünglichen Prognose, bei geschätzt 66.000 Meldungen für das Jahr.
Beim Blick auf tatsächlich akut ausnutzbare Schwachstellen – solche, die es in den KEV-Katalog der US-Behörde CISA schaffen oder einen EPSS-Score über 10 Prozent aufweisen – bleibt die Lage laut FIRST dagegen weitgehend stabil.
Sinnbildlich sprechen die Autoren von deutlich mehr Regen bei einem nahezu unveränderten Pegel der eigentlichen Hochwassergefahr: Mehr Meldungen bedeuten demnach nicht automatisch mehr konkrete Gefahr, sondern vor allem mehr Arbeit beim Sichten und Priorisieren.
Ähnlich uneinheitlich fällt die Einschätzung von Fachleuten aus, die Dark Reading zu Microsofts Juni-Patchday befragte, der je nach Zählweise zwischen 198 und 206 CVEs lag.
Ein Tenable-Sicherheitsforscher geht davon aus, dass Patch-Zyklen mit über 100 CVEs künftig zur Norm werden. Ein Kollege von Fortra hält dagegen: In den vergangenen Jahren hätten es im Schnitt nur rund 30 CVEs pro Jahr überhaupt in CISAs Liste tatsächlich ausgenutzter Schwachstellen geschafft, 2026 liege man bislang im Rahmen dieses langjährigen Durchschnitts.
KI verändere demnach etwas, aber bislang eher graduell als disruptiv.
Deutlich kritischer äußert sich der bekannte Sicherheitsforscher Bruce Schneier. Bereits im April beschrieb er Project Glasswing vor allem als geschickten PR-Erfolg für Anthropic und bemängelte, dass viele Medien die Angaben des Unternehmens unkritisch übernommen hätten.
In einem Folgebeitrag zum Mai-Update bemängelt er die auffällige Lücke zwischen Zehntausenden gefundenen und nur wenigen Dutzend tatsächlich gepatchten Schwachstellen als schwer nachvollziehbar, solange Anthropic im Kern nur aggregierte Zahlen statt überprüfbarer Detaildaten veröffentliche.
Ergänzend weist er darauf hin, dass eine Sicherheitsfirma einen Teil der gemeldeten Schwachstellen mit älteren, öffentlich verfügbaren Modellen reproduzieren konnte – Mythos Preview sei also möglicherweise weniger einzigartig, als es die Berichterstattung nahelege.
Hinzu kommt ein struktureller Interessenkonflikt, auf den auch The Decoder hinweist: Mit Claude Security bietet Anthropic parallel ein kommerzielles Produkt an, das Codebasen scannt und Patches vorschlägt – gewissermaßen die Absicherung gegen genau jene Risiken, die das Unternehmen mit Project Glasswing selbst in den Vordergrund rückt. Anthropic selbst verweist in diesem Zusammenhang auf Claude Security als Angebot, mit dem Kunden ihre eigene Codebasis mit generell verfügbaren Claude-Modellen absichern können.
Was das für Unternehmen und Entwicklerteams bedeutet
Unabhängig von der Bewertung der genauen Zahlen sind sich die Beteiligten in einem Punkt einig: Die Zeitspanne zwischen Entdeckung und Behebung einer Schwachstelle wird zum entscheidenden Risikofaktor. Anthropic empfiehlt Softwareherstellern kürzere Patch-Zyklen und möglichst reibungslose Update-Mechanismen für Endnutzer.
Netzwerkverteidigern rät das Unternehmen zu altbekannten, aber wirksamen Grundmaßnahmen wie Multi-Faktor-Authentifizierung, gehärteten Standardkonfigurationen und lückenloser Protokollierung, wie sie unter anderem von US-amerikanischen und britischen Sicherheitsbehörden empfohlen werden.
Eine ähnliche Grundhaltung findet sich bei Cloudflare: Statt allein auf schnellere Patches zu setzen, plädiert das Unternehmen dafür, Architekturen so zu gestalten, dass eine einzelne Schwachstelle gar nicht erst zu vollständigem Systemzugriff führt.
Fazit
Der sprunghafte Anstieg gemeldeter Sicherheitslücken im Sommer 2026 ist real und lässt sich zeitlich präzise mit dem Aufkommen KI-gestützter Bug-Hunting-Programme verknüpfen – daran lassen sowohl Epoch AIs CVE-Daten als auch die übereinstimmenden Aussagen von Anthropic, OpenAI und externen Partnern wenig Zweifel.
Wie groß der tatsächliche Sicherheitsgewinn am Ende ist, lässt sich anhand der bislang veröffentlichten, überwiegend von den beteiligten Unternehmen selbst stammenden Zahlen jedoch nur eingeschränkt beurteilen. Bis unabhängige Stellen wie FIRST oder CISA belastbarere Daten zur tatsächlichen Ausnutzbarkeit liefern, dürfte die vorsichtigste Lesart die richtige sein: Es werden mehr Schwachstellen gefunden als je zuvor – ob das die Welt am Ende sicherer oder zunächst vor allem komplizierter macht, hängt davon ab, wie schnell sich die vielzitierte Lücke zwischen Finden und Patchen schließen lässt.